¿El regreso de los servidores locales?
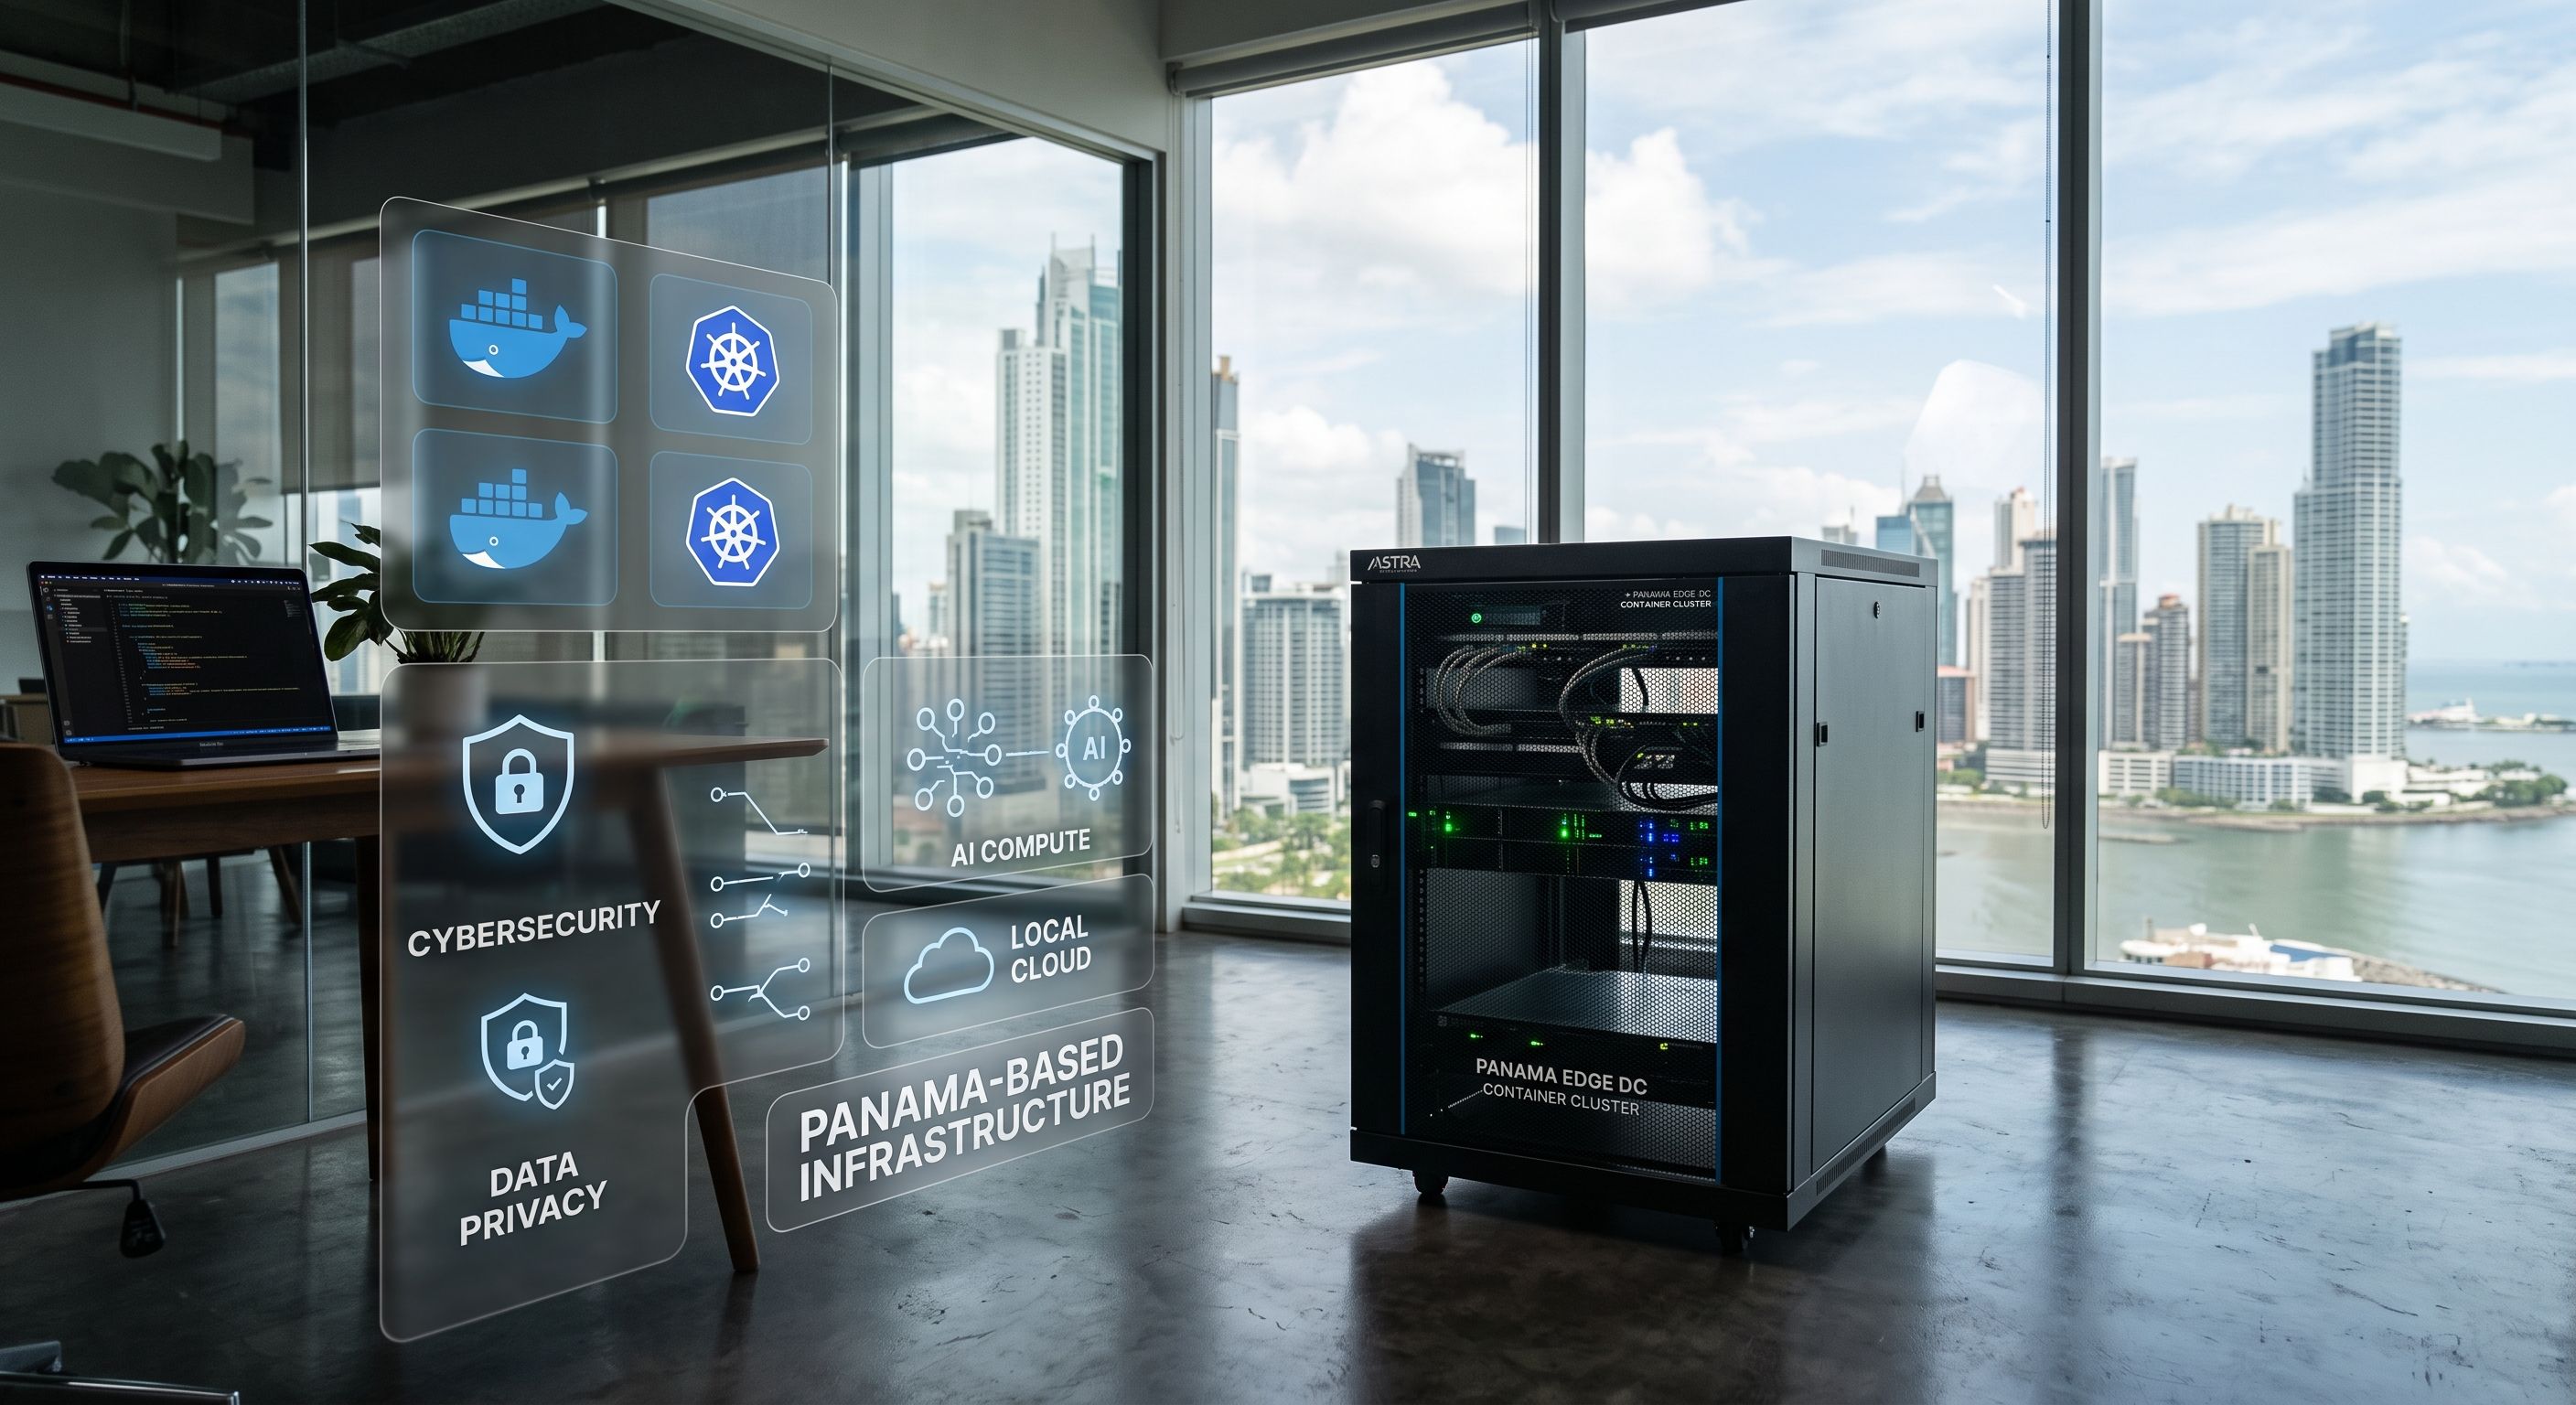
Empresas medianas en Panamá mantienen su SaaS colaborativo en la nube pública, pero repatrían bases de datos, archivos confidenciales e IA interna a contenedores locales. La razón: costos predecibles y el cumplimiento de la Ley 81 de Protección de Datos Personales.
Respuesta corta
En Panamá, empresas medianas mantienen su SaaS colaborativo (correo, ofimática) en la nube pública, pero repatrían bases de datos, archivos confidenciales e inteligencia artificial interna a contenedores Docker locales. La razón combina dos factores: costos fijos y predecibles frente al consumo variable, y el cumplimiento de la Ley 81 de Protección de Datos Personales, fiscalizada por la ANTAI.
Pregúntale a un director de TI en Panamá cuánto pagó el mes pasado por su nube pública, y compáralo con lo que pagó hace seis meses. En la mayoría de los casos la respuesta es «más», y nadie puede explicar del todo por qué.
Durante más de una década la instrucción del sector fue unánime: sube todo a la nube pública, apaga los servidores propios, olvídate del hardware. Para funciones que necesitan disponibilidad inmediata, esa premisa resolvió problemas reales. Pero el mercado maduró, y hoy la pregunta que más escucho en reuniones con gerentes de TI y socios de firmas profesionales es más incómoda: ¿tiene sentido seguir pagando facturas impredecibles en dólares por cargas de trabajo que correrían más rápido, más privadas y más baratas en infraestructura propia?
La respuesta está empujando un movimiento concreto hacia la infraestructura híbrida. En Panamá converge con dos factores: la IA que ya se puede correr localmente sin depender de un data center ajeno, y las exigencias de la Ley 81 de Protección de Datos Personales.
¿Por qué ahora es fácil montar infraestructura local?
Durante años, tener servidores propios significaba configuraciones manuales frágiles o arquitecturas de orquestación diseñadas para operaciones del tamaño de Silicon Valley. Ninguna de las dos opciones tenía sentido para una pyme.
Eso cambió con la adopción de contenedores (Docker). Un contenedor empaqueta una aplicación, sus dependencias, su base de datos y hasta un modelo de IA en un entorno estandarizado y portable — corre igual en un servidor de oficina que en la nube, sin reescribir nada.
Correr esas cargas on-premise trae ventajas que se sienten de inmediato en la factura y en el desempeño:
- Sin facturas sorpresa por cómputo: cero costo variable acumulado por horas de CPU/GPU o consumo de RAM.
- Cero tarifas de salida (egress fees): consultar, sincronizar y descargar datos dentro de tu propia red no cuesta por gigabyte.
- Latencia de red local: de 1 a 10 Gbps dentro de tu LAN, muy por encima de lo que entrega el enlace a internet de la oficina.
¿Qué exige la Ley 81 sobre dónde viven tus datos?
La tecnología no decide sola. Con la Ley 81 del 26 de marzo de 2019 sobre Protección de Datos Personales —reglamentada por el Decreto Ejecutivo 285 de 2021 y fiscalizada por la ANTAI— firmas de abogados, consultoras contables, entidades financieras, salud y logística tienen responsabilidad directa sobre la custodia de la información que manejan.
El Artículo 33 regula la transferencia internacional de datos personales: es lícita solo si se cumple al menos una condición — consentimiento del titular, un país receptor con protección equivalente, una ley o tratado que la ampare, o cláusulas contractuales específicas de protección. Subir una base de nóminas, cédulas o estados financieros a un SaaS extranjero sin verificar esto no es un detalle administrativo: activa la ley.
Esos números vienen del Decreto Ejecutivo 285 de 2021, que reglamenta la ley. No son hipotéticos: son el marco bajo el que ANTAI ya recibe denuncias.
¿Y si quien procesa tus documentos confidenciales es un modelo de IA?
Aquí es donde la conversación se pone concreta para cualquier despacho o consultora que ya usa IA en el día a día. Enviar un expediente legal completo, una declaración de renta o un archivo de personal a un asistente comercial en la nube para que genere un resumen expone a la empresa a fuga de información — y a una posible transferencia internacional no autorizada bajo el Artículo 33. Es el mismo tipo de exposición que ya está detrás de una de cada cuatro brechas maliciosas habilitadas por IA.
Correr la inferencia en contenedores locales —modelos abiertos integrados vía RAG sobre una plataforma propia— resuelve tres cosas a la vez: ningún dato sale de tu infraestructura, ningún proveedor externo entrena ni retiene esa información, y sabes con exactitud en qué disco físico vive cada registro.
La pregunta ya no es si tu empresa usa IA. Es si sabes a qué servidor, en qué país, llegó el documento que le diste de comer.
¿Qué se queda en la nube y qué vuelve a casa?
Repatriar cargas no significa desconectarse del ecosistema en la nube. El cambio real es clasificar cada servicio por dos criterios: sensibilidad del dato y predictibilidad del consumo de cómputo.
En la nube pública tiene sentido dejar lo que vive de la elasticidad global: correo y ofimática (Microsoft 365, Google Workspace), el sitio web corporativo y las landing pages de prospección, los repositorios de código para CI/CD, y los respaldos inmutables fuera de sitio bajo la regla 3-2-1, cifrados en origen antes de salir.
De vuelta a contenedores locales: los motores de IA y asistentes internos que analizan contratos o auditan balances, las bases de nómina y contabilidad con datos de la Caja de Seguro Social, la gestión documental de escrituras y poderes notariales, y los procesos programados de conciliación y facturación electrónica masiva.
Matriz rápida de decisión para una empresa panameña
| Criterio | Nube pública | Contenedores on-premise |
|---|---|---|
| ¿Contiene cédulas, nóminas o datos sensibles (Ley 81)? | Requiere cifrado extremo y justificación legal de transferencia | Ideal: custodia directa y soberanía local |
| ¿Usa IA sobre expedientes, minutas o balances confidenciales? | Riesgo de fuga y transferencia transfronteriza no autorizada | Ideal: inferencia 100% privada, sin APIs de terceros |
| ¿Requiere acceso global y picos de demanda impredecibles? | Ideal: CDN, escalabilidad automática | No recomendado: expone la red interna sin necesidad |
| ¿Consumo de cómputo constante y predecible, 24/7? | Costoso en facturación acumulada mes a mes | Ideal: inversión fija amortizable en hardware propio |
Qué revisar esta semana
- Lista qué SaaS extranjero recibe datos personales o confidenciales. Nómina, contabilidad, CRM, el asistente de IA que usa el equipo. Sin esa lista no puedes verificar el Artículo 33.
- Revisa si tu proveedor de IA retiene o entrena con lo que le subes. Si la respuesta es «no estoy seguro», ese es el hallazgo.
- Cotiza qué costaría mover lo más pesado y predecible a un contenedor local. No todo — solo lo que hoy paga una factura variable por un consumo que en realidad es constante.
Control, cumplimiento y previsibilidad de costos
Invertir en infraestructura local estandarizada con contenedores no es un retroceso. Es la señal de una operación que ya maduró lo suficiente para hacer la pregunta financiera y legal, no solo la de conveniencia.
Para una empresa mediana en Panamá, el modelo híbrido combina la agilidad de las herramientas colaborativas globales con la soberanía territorial, la protección jurídica bajo la Ley 81 y una factura de cómputo que por fin dejó de sorprender.
Si hoy tuvieras que listar qué sistemas de tu empresa envían datos personales o documentos confidenciales fuera de Panamá, ¿en cuánto tiempo tendrías esa lista completa?
Esa respuesta dice más sobre tu exposición real bajo la Ley 81 que cualquier auditoría de cumplimiento en papel.
Preguntas frecuentes
¿Qué exige la Ley 81 de Panamá sobre dónde se guardan los datos personales?
El Artículo 33 de la Ley 81 regula la transferencia internacional de datos personales: solo es lícita si se cumple al menos una condición — consentimiento del titular, un país receptor con protección equivalente, una ley o tratado que la ampare, o cláusulas contractuales de protección. Subir nóminas, cédulas o estados financieros a un SaaS extranjero sin verificar esto activa la ley, y la fiscaliza la ANTAI.
¿Es riesgoso usar un asistente de IA en la nube para analizar documentos confidenciales de la empresa?
Sí, si el documento contiene datos personales o información sensible. Enviarlo a un modelo comercial en la nube para generar un resumen puede constituir una transferencia internacional no autorizada bajo el Artículo 33 y expone a la empresa a fuga de información, además de que el proveedor puede retener o indexar ese contenido.
¿Qué debería quedarse en la nube pública y qué debería volver a un servidor local?
En la nube pública: correo, ofimática, el sitio web corporativo y los respaldos inmutables cifrados fuera de sitio. En contenedores locales: motores de IA que analizan contratos o balances, bases de nómina y contabilidad, gestión documental de escrituras y poderes, y procesos de facturación electrónica masiva — todo lo que maneja datos regulados por la Ley 81 o corre cómputo constante y predecible.
¿Cuánto puede multar ANTAI por incumplir la Ley 81?
El Decreto Ejecutivo 285 de 2021 clasifica las infracciones en leves, graves y muy graves. Las graves —como tratar datos sin consentimiento o violar la confidencialidad— tienen multas de B/.1,000 a B/.10,000. Las muy graves pueden derivar en cierre del registro de bases de datos y suspensión del tratamiento, y prescriben a los 5 años.
Cómo trabajamos
Bibliografía
- Asamblea Nacional de Panamá (Legispan) — Ley 81 de 26 de marzo de 2019 sobre Protección de Datos Personales — texto oficial, Gaceta Oficial 28743-A del 29 de marzo de 2019
- ANTAI — Reglamentación de la Ley N° 81 de Protección de Datos Personales — autoridad fiscalizadora
- Decreto Ejecutivo 285 de 28 de mayo de 2021, que reglamenta la Ley 81 — fuente de la clasificación de infracciones y los montos de sanción
- Icaza, González-Ruiz & Alemán — Ley de Protección de Datos Personales y su reglamentación en Panamá — memo legal — rangos de sanción y plazos de prescripción
Sigue leyendo
- Continuidad & NubeLa nube no es infalible: prepárate para más caídas en 2026AWS estuvo caído 15 horas en 2025 y Forrester prevé dos caídas de varios días en 2026. Cómo diseñar tu empresa para el fallo sin salir de la nube.
- Infraestructura & VirtualizaciónProxmox VE 9.2 ya balancea el cluster solo: qué cambiaProxmox VE 9.2 trae Dynamic Load Balancer, WireGuard y BGP en SDN y pausa del HA sin fencing. Qué cambia para una pyme en Panamá que evalúa salir de VMware.
- Ciberseguridad & Parcheo974 parches de Microsoft en un día: cuáles te aplicanMicrosoft publicó 974 parches el 8 de septiembre de 2026, con 2 zero-days y 113 críticos. Qué instalar primero en una pyme y cómo priorizar sin adivinar.