974 parches de Microsoft en un día: cuáles te aplican
Microsoft publicó 974 parches el 8 de septiembre de 2026, con 2 zero-days y 113 críticos. Qué instalar primero en una pyme y cómo priorizar sin adivinar.
Respuesta corta
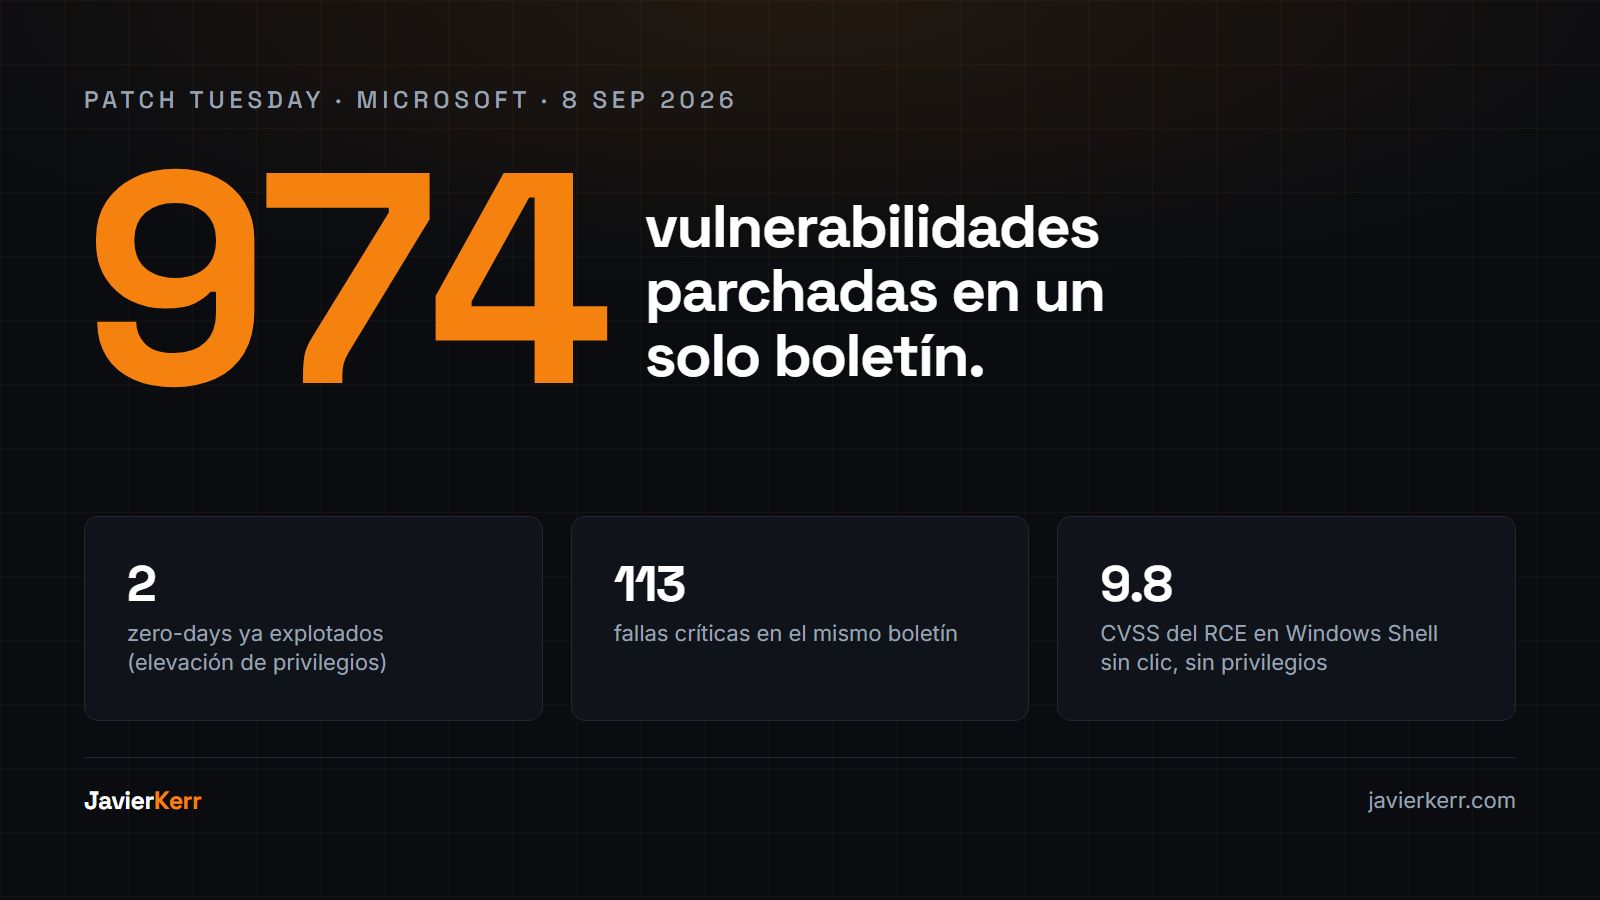
El 8 de septiembre de 2026 Microsoft publicó parches para 974 vulnerabilidades, su lote mensual más grande hasta la fecha. Incluye 2 zero-days ya explotados (elevación de privilegios en Windows) y 113 fallas críticas. La prioridad en una pyme no es instalar 974 parches el mismo día: es aplicar primero los dos zero-days y las críticas explotables sin autenticación.
Es martes 8 de septiembre. Tu proveedor de soporte te reenvía un correo de dos líneas: «Salieron los parches de Microsoft, los aplicamos el fin de semana». Lo que el correo no dice es cuántos son.
Son 974.
No es un mes pesado. Es el lote de parches más grande que Microsoft ha publicado en un solo día, y llega con dos fallas que ya estaban siendo explotadas antes de que existiera el parche. Si tu equipo de IT (o tu proveedor, o tú mismo un sábado) tiene que decidir qué instalar primero, este artículo es para eso.
¿Qué salió exactamente en el Patch Tuesday de septiembre de 2026?
Microsoft publicó el 8 de septiembre de 2026 correcciones para al menos 974 vulnerabilidades en Windows y otros productos. Brian Krebs, que lleva años contando cada boletín mensual, lo llama «por lejos su lote de parches más grande de la historia». Los números que importan, en orden:
Con este boletín, el acumulado de 2026 supera las 2,600 vulnerabilidades parchadas. El récord anual anterior era 2020, con 1,245. Y todavía faltan tres meses.
Dos de las 113 críticas merecen nombre propio, porque son las que un atacante puede usar desde afuera de tu red sin que nadie haga clic en nada:
- CVE-2026-69730 — falla en el servicio DNS de Windows Server 2012 en adelante y de Windows 10. Un atacante sin autenticación la explota enviando un paquete de red especialmente construido. Microsoft la marca como «probable de ser explotada».
- CVE-2026-69829 — ejecución remota de código en Windows Shell. CVSS 9.8 sobre 10: baja complejidad, sin privilegios previos, sin interacción del usuario.
Los dos zero-days son de elevación de privilegios. Eso no suena tan grave como «ejecución remota», y por eso conviene traducirlo: un zero-day de este tipo no abre la puerta. Convierte un acceso pequeño (el usuario de contabilidad que cayó en un phishing) en control total del equipo. Es la segunda mitad de casi todo ataque de ransomware.
¿Por qué hay tantos parches en 2026?
Microsoft atribuye el crecimiento a la investigación de vulnerabilidades asistida por inteligencia artificial: los modelos aceleran el descubrimiento de fallas que antes tomaba meses de trabajo humano. No es un fenómeno de un solo proveedor. Adobe, Cisco, Google, Mozilla y Oracle reportan lo mismo, y Google anunció el mismo 8 de septiembre que pasa a publicar actualizaciones de seguridad cada dos semanas.
Aquí conviene leer con cuidado, porque hay dos lecturas posibles y solo una es útil.
La lectura de pánico: «Windows tiene 974 agujeros nuevos, estoy expuesto». La lectura operativa la dio Satnam Narang, ingeniero de investigación de Tenable, en el mismo artículo de Krebs:
«El descubrimiento de vulnerabilidades asistido por IA en 2026 está creando pajares más grandes, pero no está encontrando más agujas.»
Es decir: el número de fallas que de verdad pueden afectar a la mayoría de las organizaciones sigue siendo bajo. Lo que creció no es tu exposición. Lo que creció es la cantidad de trabajo para separar las cinco que te aplican de las 969 que no. Y ese trabajo lo hace una persona, no un modelo.
¿Qué parte del problema es humana y no técnica?
Tyler Reguly, director asociado de investigación de seguridad en Fortra, puso el dedo en la parte que casi nadie presupuesta: los parches de Windows en una empresa hay que probarlos antes de desplegarlos, porque no todo el software de terceros sobrevive un cambio en el sistema operativo. Su comentario fue directo a los CISOs: «¿Tienes a tu equipo desplegando después de hora y los fines de semana para no interrumpir el negocio? ¿Los recompensas por ese esfuerzo?»
Trasládalo a una pyme en Panamá. Casi ninguna tiene CISO. Tiene un proveedor de soporte, o una persona de IT que también atiende la impresora, o un dueño que sabe «lo suficiente». Y ese boletín de 974 parches le llega igual que a un banco, con la misma fecha y sin equipo de pruebas.
Cuando el volumen supera la capacidad, pasa una de dos cosas. O se instala todo a ciegas un viernes y el lunes no abre el sistema de facturación, o se deja acumular «para cuando haya tiempo» y los parches de septiembre se instalan en diciembre, con los dos zero-days abiertos tres meses. He visto las dos. La segunda es más común y más cara.
¿Cómo priorizar 974 parches sin un equipo de seguridad?
La respuesta corta: no priorizas parches, priorizas exposición. Un parche te importa en función de dos cosas: si el sistema afectado existe en tu red, y si un atacante puede alcanzarlo. Con esos dos criterios, las 974 se ordenan solas.
| Prioridad | Qué | Por qué primero | Plazo razonable |
|---|---|---|---|
| 1 | CVE-2026-81963 y CVE-2026-85880 (zero-days) | Ya se están explotando. Cada día sin parche es un día en el que un phishing exitoso termina en control total del equipo. | Esta semana, en todos los equipos con Windows |
| 2 | CVE-2026-69730 (DNS) y CVE-2026-69829 (Windows Shell) | Explotables desde la red sin autenticación ni clic. Si tienes un Windows Server haciendo DNS interno, es tu superficie más expuesta. | Esta semana en servidores; siguiente en estaciones |
| 3 | El resto de las 113 críticas | Requieren alguna condición previa (acceso local, interacción, un componente específico instalado). | Dentro de 14 días, tras piloto |
| 4 | Las ~860 restantes (importantes y moderadas) | Se instalan con el acumulativo mensual normal. No merecen un fin de semana aparte. | Ciclo mensual habitual |
El paso que hace posible esa tabla es el que casi nadie tiene: un inventario vivo de qué versión de Windows corre en cada equipo y qué servicios expone. Sin inventario, «¿nos afecta el CVE del DNS?» se responde con una corazonada.
En mi laboratorio ese cruce lo hace Wazuh: su módulo de detección de vulnerabilidades toma el inventario de paquetes de cada host y lo compara contra los CVE publicados, así la pregunta pasa de «qué salió» a «qué de lo que salió está instalado en una máquina mía». No es una herramienta cara. Es software libre corriendo en un contenedor. Lo que cuesta es decidir montarlo antes del boletín y no después del incidente.
¿Y si mi empresa todavía tiene Windows Server 2012?
La falla de DNS CVE-2026-69730 afecta a Windows Server desde la versión 2012 en adelante. Esa versión sigue viva en más pymes de las que admiten tenerla: un controlador de dominio viejo, un servidor de archivos «que nunca ha fallado», el equipo donde corre el sistema contable heredado.
El problema de esos servidores no es este parche. Es que, sin el programa de actualizaciones extendidas, ya no reciben parches en absoluto, y un boletín como el de septiembre les llega como noticia y no como corrección. Si tienes uno, la conversación no es «cuándo lo parcho» sino «cuándo lo aíslo y cuándo lo migro». Es la misma discusión de fondo que decidir qué cargas se quedan en un servidor propio: infraestructura local sí, pero mantenida.
Qué revisar esta semana
- Confirma que los dos zero-days están cerrados en todos los Windows. Es un solo acumulativo de septiembre por versión. Si tu proveedor dice «ya se aplicó», pide el reporte de qué equipos lo tienen instalado, no la afirmación.
- Lista qué servidores Windows hacen DNS y qué versión corren. Si alguno es 2012 o 2012 R2 sin soporte extendido, ese es el hallazgo del mes, independiente del parche.
- Define un grupo piloto de 3 a 5 equipos. Uno por rol: contabilidad, ventas, un servidor no crítico. Ahí van los parches primero, 48 a 72 horas antes que al resto. Si algo se rompe, se rompe en cinco máquinas.
- Escribe cuánto tardó. Desde que salió el boletín hasta que el último equipo lo tuvo. Ese número, medido en días, es tu ventana de exposición real. Casi nadie lo conoce, y es el único que importa cuando llega el siguiente lote de mil.
Cuándo esto no te aplica
Si tu empresa corre enteramente en Microsoft 365 con laptops administradas por Intune y actualizaciones automáticas, el trabajo pesado ya está hecho: verifica el reporte de cumplimiento y sigue con tu semana. Y si usas una computadora personal, no necesitas nada de esta tabla: abre Windows Update, instala, reinicia. El único error posible es dejar que se acumulen tres meses de lotes de este tamaño.
Puntos clave
- Microsoft parchó 974 vulnerabilidades el 8 de septiembre de 2026, su récord en un solo boletín. El acumulado del año supera 2,600, más del doble del récord anual anterior (1,245 en 2020).
- Dos zero-days ya explotados (CVE-2026-81963 y CVE-2026-85880) permiten elevación de privilegios en Windows. Van primero, en todos los equipos, esta semana.
- Dos críticas explotables desde la red sin autenticación: CVE-2026-69730 (DNS en Windows Server 2012+ y Windows 10) y CVE-2026-69829 (Windows Shell, CVSS 9.8).
- El aumento viene del descubrimiento asistido por IA, en Microsoft y en Adobe, Cisco, Google, Mozilla y Oracle. Más fallas encontradas no significa más fallas que te apliquen.
- La prioridad se define por exposición, no por cantidad. Sin inventario de versiones y servicios expuestos, no se puede priorizar; se adivina.
Si el próximo boletín trae mil parches, ¿cuántos días pasan entre que sale y que el último equipo de tu empresa lo tiene instalado?
Si no conoces ese número, esa es la primera medición que vale la pena hacer. Antes que comprar cualquier cosa.
Preguntas frecuentes
¿Cuántas vulnerabilidades parchó Microsoft en septiembre de 2026?
Al menos 974, según el conteo de KrebsOnSecurity sobre el boletín del 8 de septiembre de 2026. Es el lote mensual más grande en la historia de Microsoft: supera el récord anterior de julio de 2026 (570) y lleva el acumulado del año a más de 2,600 vulnerabilidades, más del doble del récord anual previo de 2020 (1,245).
¿Cuáles son los dos zero-days del Patch Tuesday de septiembre de 2026?
CVE-2026-81963 y CVE-2026-85880. Ambos permiten a un atacante elevar privilegios en un sistema Windows y ambos estaban siendo explotados activamente cuando Microsoft publicó el parche. Un zero-day de elevación de privilegios no abre la puerta por sí solo: convierte un acceso limitado (un usuario con phishing exitoso, por ejemplo) en control total del equipo.
¿Qué parche de septiembre de 2026 debo instalar primero en una pyme?
Primero los dos zero-days explotados (CVE-2026-81963 y CVE-2026-85880). Después CVE-2026-69730, la falla de DNS en Windows Server 2012 en adelante y Windows 10 que se explota con un paquete de red sin autenticación, y CVE-2026-69829, ejecución remota de código en Windows Shell con CVSS 9.8. Luego el resto de las 113 críticas, y al final las demás.
¿Por qué Microsoft está publicando tantos parches en 2026?
Microsoft atribuye el aumento a la investigación de vulnerabilidades asistida por IA, que acelera el descubrimiento de fallas. No es un fenómeno exclusivo: Adobe, Cisco, Google, Mozilla y Oracle reportan lo mismo, y Google anunció que pasará a publicar actualizaciones de seguridad cada dos semanas. Más fallas descubiertas no significa que tu empresa esté más expuesta, pero sí que el trabajo humano de probar y desplegar creció.
¿Tengo que probar los parches de Windows antes de instalarlos?
En una empresa, sí: no todo el software de terceros sobrevive un cambio en el sistema operativo, y un parche que rompe el ERP o la impresora fiscal cuesta más que el riesgo que cerraba. La práctica razonable es un grupo piloto de 3 a 5 equipos representativos, 48 a 72 horas de observación, y luego el despliegue general. En una computadora personal, instálalos directo.
Cómo trabajamos
Bibliografía
- KrebsOnSecurity — Microsoft Plugs Nearly 1,000 Security Holes (8 de septiembre de 2026) — fuente principal: conteo de 974, récords, zero-days, CVE destacados y citas de Tyler Reguly (Fortra) y Satnam Narang (Tenable)
- Microsoft Security Response Center — Security Update Guide — fuente primaria de cada CVE citado: severidad, productos afectados y estado de explotación
- SANS Internet Storm Center — Microsoft Patch Tuesday — desglose por parche ordenado por severidad y urgencia, útil para priorizar
- AskWoody — reportes de problemas con actualizaciones de Windows — seguimiento de parches que rompen algo después de instalarse
Sigue leyendo
- Microsoft 365 & IdentidadMicrosoft 365 no respalda tu Microsoft 365Microsoft maneja la disponibilidad del servicio, no tus datos ni tu configuración de identidad. Qué cubre realmente el modelo de responsabilidad compartida en Microsoft 365 y Entra ID.
- Protección de Datos471 millones de avisos de brecha en seis meses1,803 compromisos de datos y más de 471 millones de avisos a víctimas en el primer semestre de 2026. Una de cada cuatro brechas ya fue habilitada por IA. Los números y qué hacer con ellos.
- Infraestructura & Ley 81¿El regreso de los servidores locales?Empresas medianas en Panamá mantienen su SaaS colaborativo en la nube pública, pero repatrían bases de datos, archivos confidenciales e IA interna a contenedores locales. La razón: costos predecibles y el cumplimiento de la Ley 81 de Protección de Datos Personales.