Veeam ya cubre el 95% de los hipervisores: qué trae la v13.1
Veeam presentó Data Platform v13.1 en VeeamON 2026: 95% de los hipervisores del mercado cubiertos, recuperación de Active Directory con asistente y un agente de IA para operar backups.
Respuesta corta
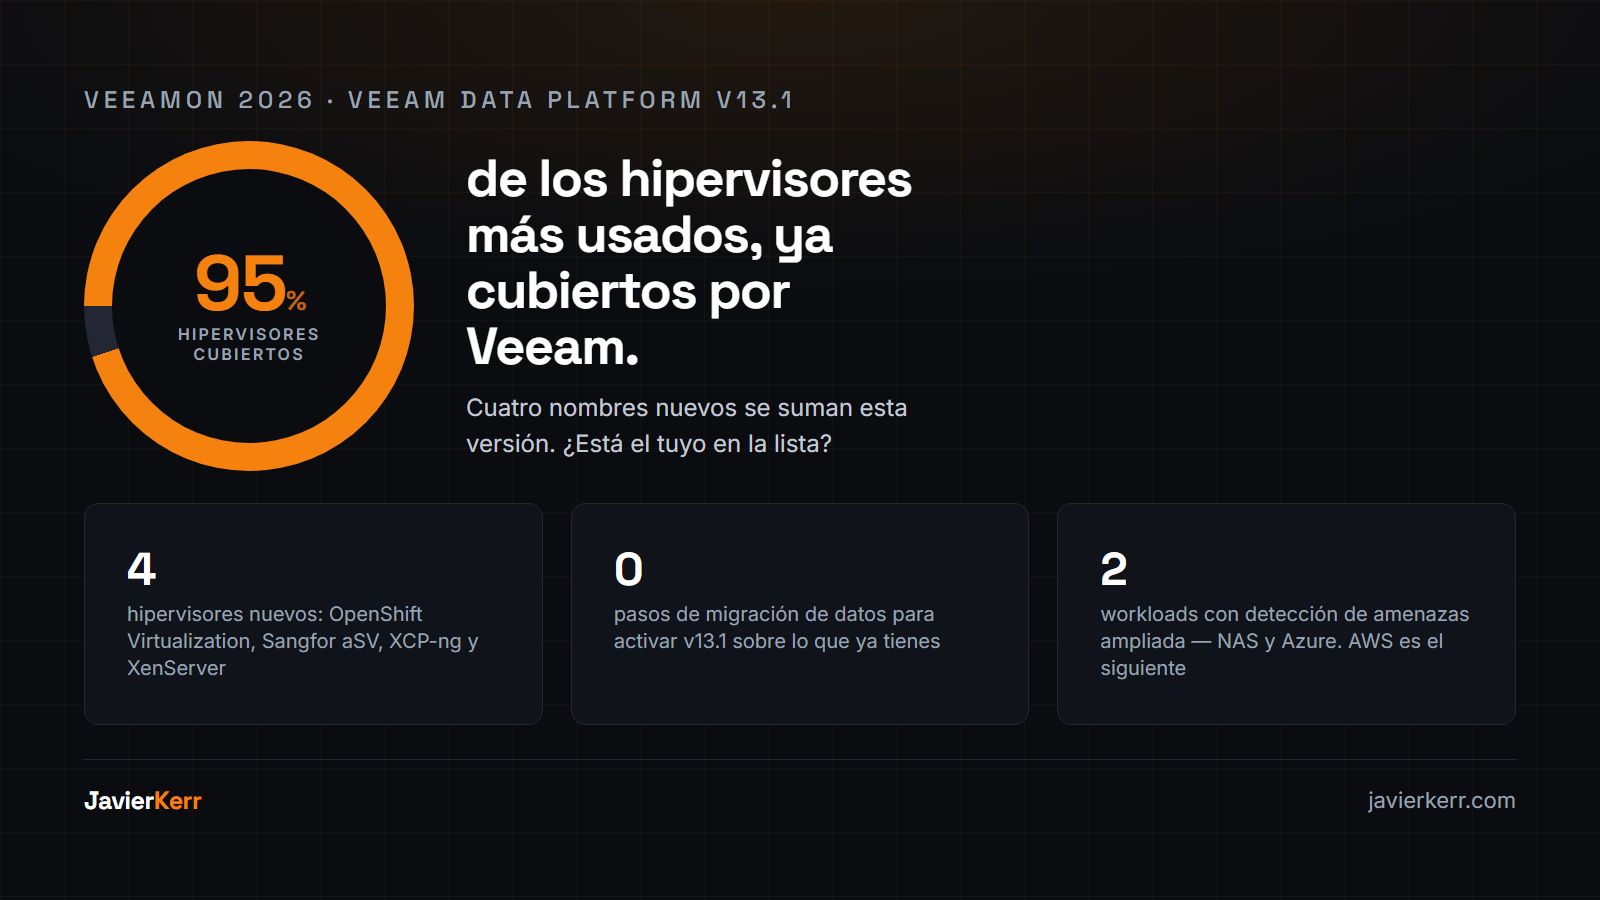
En VeeamON 2026, Veeam presentó Data Platform v13.1, con lanzamiento previsto para mediados de 2026. Suma soporte para Red Hat OpenShift Virtualization, Sangfor aSV, Vates XCP-ng y Citrix XenServer, con lo que la plataforma cubre el 95% de los hipervisores más usados hoy. También trae recuperación asistida de Active Directory Forest, un agente de IA para operación de backups y detección de amenazas ampliada a NAS y Azure.
Hace unos días escribí sobre Proxmox VE 9.2 y dejé una pregunta abierta para quien evalúa salir de VMware: «si vienes de Veeam, ¿tu esquema de respaldo sobrevive el cambio de hipervisor?». Veeam acaba de responderla en VeeamON 2026.
La respuesta es Data Platform v13.1, y el número que la resume es 95%: la proporción de hipervisores más usados hoy que la plataforma cubre, contando los cuatro que se suman en esta versión.
Trabajé tres años dentro de Veeam, dentro de un total de siete dedicados a protección de datos y continuidad de negocio. Esa cifra de cobertura no es un detalle de nota de prensa: es la variable que decide si un cliente puede migrar de hipervisor sin reconstruir su estrategia de backup desde cero. Repasemos qué trae realmente v13.1, más allá del titular.
¿Qué es Veeam Data Platform v13.1 y cuándo sale?
Es la siguiente versión de la plataforma de protección de datos de Veeam, presentada en la conferencia VeeamON 2026. El lanzamiento general está previsto para mediados de 2026, según el propio anuncio. No es una actualización menor de mantenimiento: trae cambios en cuatro frentes a la vez — cobertura de hipervisores, recuperación de identidad, operación asistida por IA y seguridad — y ninguno depende de migrar datos para activarse.
¿Qué hipervisores nuevos cubre v13.1?
Los cuatro nombres son Red Hat OpenShift Virtualization, Sangfor aSV, Vates XCP-ng y Citrix XenServer. Se suman a la cobertura que Veeam ya tenía de VMware vSphere, Microsoft Hyper-V, Nutanix AHV, Proxmox VE, HPE VM Essentials y otros. Con esa lista combinada, Veeam sostiene que cubre el 95% de los hipervisores más usados en producción hoy.
El nombre que más me interesa de los cuatro es XCP-ng, precisamente porque en el artículo sobre Proxmox VE 9.2 quedó la pregunta pendiente. Proxmox VE ya estaba cubierto desde antes; ahora XCP-ng también lo está, y OpenShift Virtualization le abre la puerta a quien viene del mundo Kubernetes/Red Hat. El argumento «me quedo en VMware porque mi backup no sigue a otro hipervisor» pierde fuerza con cada nombre que se agrega a esta lista.
Esto también responde a un patrón que Veeam construyó con el Universal Hypervisor API, un marco de integración abierto que permite a los propios fabricantes de hipervisores mantener su integración con Veeam en vez de esperar a que Veeam la construya y la actualice cada vez. Es la diferencia entre depender de la hoja de ruta de un solo proveedor y que el ecosistema entero tenga incentivo para mantenerse compatible.
¿Cómo cambia la recuperación de Active Directory con v13.1?
De proceso manual a flujo guiado. Recuperar un bosque completo de Active Directory (AD Forest Recovery) — el escenario de «perdimos el directorio entero», no «se cayó un controlador de dominio» — ha sido históricamente un trabajo manual que tomaba varios días y dependía de que la persona con el conocimiento exacto estuviera disponible y sin errores bajo presión. La v13.1 lo convierte en un asistente que guía el proceso paso a paso.
Quien no ha vivido una recuperación de bosque de AD subestima lo que implica: no es restaurar un servidor, es reconstruir la confianza entre controladores de dominio, la replicación, los FSMO roles, en un orden específico y sin margen de improvisación. Automatizar esa secuencia no le quita valor al conocimiento de quien lo opera; le quita el riesgo de que ese conocimiento exista en una sola cabeza y esa cabeza esté de vacaciones el día del incidente.
¿Qué hace el Backup Admin Agent, el agente de IA de v13.1?
Analiza sesiones de trabajos de backup, se integra con el soporte proactivo de Veeam y da asesoría de capacidad. En la práctica, es la diferencia entre recibir una alerta de «job falló» y recibir un diagnóstico que ya cruzó el log, el histórico de esa VM y las causas típicas, antes de que un humano abra la consola.
Es el mismo patrón que uso en mi propio laboratorio con n8n y Claude para otras herramientas de infraestructura: el valor no está en que un agente reemplace al administrador, está en que el administrador deje de gastar los primeros veinte minutos de cada incidente reconstruyendo el contexto que el sistema ya tenía. Veeam metiendo ese patrón directo en la plataforma, en vez de dejarlo como integración de terceros, es la señal de hacia dónde va la operación de backup en los próximos años.
¿Qué más cambia en seguridad?
Varias cosas, todas orientadas a que el respaldo deje de ser solo una copia y empiece a ser un punto de detección. v13.1 agrega criptografía híbrida FIPS y post-cuántica, escaneo de indicadores de compromiso (IoC) y análisis de entropía asistido por IA sobre los datos en tránsito — es decir, buscar señales de cifrado por ransomware mientras el dato se está copiando, no después. La detección de amenazas se extiende a workloads de NAS y Azure, con AWS como siguiente paso anunciado.
Del lado operativo, se simplifican los requisitos de puertos de red — quien haya desplegado Veeam en un entorno segmentado sabe que la matriz de puertos siempre fue uno de los dolores reales de la instalación —, se agrega detección de reconocimiento (recon) contra la propia infraestructura de Veeam, y se abre integración con SOC externos vía la API de incidentes de Veeam. Todo esto se organiza bajo lo que Veeam llama DataAI Command Platform: una consola unificada que junta resiliencia de datos, seguridad, gobernanza, cumplimiento y privacidad, con un DataAI Command Graph que conecta protección, accesos, políticas y riesgo en un solo mapa en vez de cinco pantallas separadas.
| Área | Antes de v13.1 | Con v13.1 |
|---|---|---|
| Cobertura de hipervisor | El respaldo podía ser el freno para salir de VMware | 95% de los hipervisores del mercado cubiertos, incluidos OpenShift, Sangfor aSV, XCP-ng y XenServer |
| Recuperación de Active Directory | Proceso manual de varios días, dependiente de una persona experta | Asistente guiado para la recuperación de bosque completo |
| Diagnóstico de jobs | Leer logs de sesión uno por uno para encontrar la causa | Backup Admin Agent (IA) analiza sesiones y da asesoría de capacidad |
| Detección de amenazas | Se revisa el dato después de respaldado | Escaneo de IoC y análisis de entropía por IA durante el respaldo, en NAS y Azure |
| Consola operativa | Resiliencia, seguridad, gobernanza y cumplimiento en pantallas separadas | DataAI Command Platform: consola única con el Command Graph conectando todo |
El respaldo dejó de ser la excusa para no cambiar de hipervisor. Ahora la pregunta honesta es si tu proveedor de IT ya evaluó si te conviene hacerlo.
¿Necesito migrar mis datos para actualizar a v13.1?
No, según el propio anuncio de Veeam. Las funciones nuevas se activan sobre el entorno que ya tienes corriendo, sin migración de datos ni un proceso de reemplazo completo. Es una decisión de producto consistente con el resto del anuncio: sumar hipervisores nuevos no sirve de mucho si activarlos implica un proyecto de meses. La promesa es que se enciende, no que se reconstruye.
Dicho esto, «sin rip-and-replace» no es lo mismo que «sin trabajo». Cualquier versión nueva de una plataforma de protección de datos merece la misma disciplina de siempre: leer las notas de la versión completas, probar el upgrade en un entorno de prueba, y —esto lo repito en cada artículo de este blog porque sigue siendo el punto que más se salta— confirmar con un restore real que la actualización no rompió nada, no solo que el job terminó en verde.
Cuándo esto no te aplica
Si tu empresa corre sobre un solo hipervisor que ya estaba cubierto por Veeam antes de esta versión (VMware, Hyper-V, la mayoría de despliegues de Proxmox VE), la cobertura del 95% no te cambia nada directamente — sigues protegido igual que ayer. Y si tu protección de Active Directory nunca ha sido puesta a prueba con un ejercicio de recuperación de bosque completo, el asistente nuevo no resuelve el problema de fondo: sigues sin saber si tu recuperación funciona hasta que la ejecutas.
Qué revisar esta semana
- Confirma tu versión actual y el calendario de v13.1. Si administras Veeam directamente o a través de un MSP, pregunta cuándo llega la actualización a tu entorno y qué notas de versión aplican a tu configuración específica.
- Si evalúas salir de VMware, revisa esta lista antes de descartar la migración. Con OpenShift Virtualization, Sangfor aSV, XCP-ng y XenServer sumados, es probable que el hipervisor que estás considerando ya esté cubierto.
- Pregunta por tu esquema de recuperación de Active Directory. No el de restaurar un archivo: el de reconstruir el bosque completo. Si nadie en tu operación puede describir ese proceso paso a paso, ese es el hallazgo real de este artículo.
- Verifica qué workloads cubre hoy tu detección de amenazas durante el respaldo. Si tienes NAS o cargas en Azure, confirma si ya estás dentro del alcance ampliado o si toca activarlo.
Puntos clave
- Veeam presentó Data Platform v13.1 en VeeamON 2026, con lanzamiento previsto para mediados de 2026.
- Suma soporte para Red Hat OpenShift Virtualization, Sangfor aSV, Vates XCP-ng y Citrix XenServer, con lo que cubre el 95% de los hipervisores más usados hoy.
- Automatiza la recuperación de bosque de Active Directory, antes un proceso manual de varios días, con un asistente guiado.
- El Backup Admin Agent (IA) analiza sesiones de trabajos, da asesoría de capacidad y se integra con soporte proactivo.
- La detección de amenazas durante el respaldo se extiende a NAS y Azure (AWS es el siguiente), con criptografía híbrida FIPS y post-cuántica.
- Las funciones nuevas se activan sin migración de datos ni reemplazo completo del entorno existente.
Si tu backup todavía es la razón que usas para no evaluar otro hipervisor, esa razón acaba de perder fuerza. ¿Cuándo fue la última vez que tu proveedor de IT revisó si el esquema de protección de datos sigue siendo el correcto, o simplemente sigue siendo el que ya estaba?
Preguntas frecuentes
¿Qué es Veeam Data Platform v13.1?
Es la próxima versión de la plataforma de protección de datos de Veeam, anunciada en la conferencia VeeamON 2026 con lanzamiento previsto para mediados de 2026. Amplía la cobertura de hipervisores al 95% del mercado, automatiza la recuperación de Active Directory Forest, agrega un agente de IA para operación de backups y extiende la detección de amenazas a workloads de NAS y Azure.
¿Qué hipervisores nuevos soporta Veeam con la v13.1?
Cuatro: Red Hat OpenShift Virtualization, Sangfor aSV, Vates XCP-ng y Citrix XenServer. Se suman a la cobertura ya existente de VMware vSphere, Microsoft Hyper-V, Nutanix AHV, Proxmox VE y HPE VM Essentials, entre otros. Con esta lista, Veeam dice cubrir el 95% de los hipervisores más usados actualmente.
¿Qué es el Backup Admin Agent de Veeam?
Es un agente de inteligencia artificial incluido en v13.1 que analiza las sesiones de trabajos de backup, se integra con el soporte proactivo de Veeam y da asesoría de capacidad. La idea es que el administrador reciba un diagnóstico ya procesado en vez de tener que leer logs de sesión uno por uno para encontrar por qué falló un job.
¿Cómo cambia la recuperación de Active Directory con v13.1?
Veeam automatiza la recuperación de bosque de Active Directory (AD Forest Recovery), un proceso que hasta ahora era manual y podía tomar varios días de trabajo especializado. La v13.1 lo convierte en un flujo guiado por asistente, pensado para reducir tanto el tiempo de recuperación como la dependencia de que la persona correcta esté disponible cuando el directorio cae.
¿Necesito migrar mis datos para actualizar a Veeam v13.1?
Según el anuncio de Veeam, no. Las funciones nuevas se activan sobre el entorno ya existente, sin migración de datos ni un proceso de reemplazo completo (rip-and-replace). Es el mismo principio que Veeam aplicó al sumar hipervisores: la protección se extiende sin obligar a reconstruir el esquema de respaldo desde cero.
¿Qué es Veeam Cyber Secure?
Es una oferta que agrupa preparación ante extorsión cibernética, respuesta a incidentes y servicios de recuperación de ransomware, anunciada junto con v13.1. Complementa la detección de amenazas (escaneo de indicadores de compromiso y análisis de entropía por IA sobre los datos en tránsito) con el servicio humano que entra cuando la detección ya no alcanza.
Cómo trabajamos
Bibliografía
- Veeam — Veeam Data Platform v13.1 Announcements (VeeamON 2026) — fuente principal: todas las funciones, hipervisores nuevos, cifra de cobertura del 95% y calendario de lanzamiento vienen de este comunicado oficial
Sigue leyendo
- Infraestructura & VirtualizaciónProxmox VE 9.2 ya balancea el cluster solo: qué cambiaProxmox VE 9.2 trae Dynamic Load Balancer, WireGuard y BGP en SDN y pausa del HA sin fencing. Qué cambia para una pyme en Panamá que evalúa salir de VMware.
- Continuidad & ResilienciaTienes backup. Eso no significa que tengas recuperación.El 76% de las organizaciones tardó más de 100 días en recuperarse de un ciberataque aun teniendo respaldos intactos. Backup y recuperación no son lo mismo — esta es la diferencia, y cómo medirla esta semana.
- Microsoft 365 & IdentidadMicrosoft 365 no respalda tu Microsoft 365Microsoft maneja la disponibilidad del servicio, no tus datos ni tu configuración de identidad. Qué cubre realmente el modelo de responsabilidad compartida en Microsoft 365 y Entra ID.